Зловмисники розсилають фішингові листи, маскуючись під офіційні повідомлення енергетичної компанії “Група ДТЕК”. Вкладення в таких листах можуть містити шпигунське програмне забезпечення, призначене для збору даних із пристрою користувача.
Про це повідомив заступник директора Центру демократії та верховенства права (ЦЕДЕМ) Ігор Розкладай на своїй фейсбук-сторінці.
За його словами, шахраї використовують багатоступеневу схему, щоб приховати шкідливі файли від систем захисту електронної пошти та антивірусів.
Спочатку отримувачеві надходить лист із повідомленням про заборгованість або термінову вимогу нібито від ДТЕК. До листа додають PDF-файл із посиланням на завантаження архіву. Усередині нього міститься ще один архів, захищений паролем, що ускладнює автоматичну перевірку вмісту.
Після запуску файлу, замаскованого під PDF, активується шкідлива програма. За описом Розкладая, вона розгортає віртуальну клавіатуру та запускає шпигунське програмне забезпечення (spyware).
За результатами аналізу в системі Triage завантажену програму ідентифікували як шпигунське ПЗ, призначене для збору даних із пристрою користувача.
(Доповнено.) У коментарі журналістці Інституту масової інформації Ігор Розкладай зазначив: важливо з’ясувати, хто саме є користувачем цього сервісу “ДТЕК Енерго”.
“Якщо це юридичні особи, то ми знову маємо справу з класичною схемою “на бухгалтерію”. Зловмисники застосовують звичні прийоми: спочатку залякують заборгованістю, а потім створюють ілюзію, ніби це конфіденційні чи зашифровані дані. Через це люди думають, що мають обов’язково розпакувати архів за допомогою наданого коду. Насправді ж цей пароль потрібен лише для того, щоб обійти вбудований антивірусний захист. Тобто це абсолютно класична схема, розрахована на масовість: подібних кампаній було чимало, просто цього разу її реалізували під виглядом ДТЕК”, – розповів Ігор Розкладай.
ЧИТАЙТЕ ТАКОЖ
ІМІ також отримав два підозрілі листи нібито від ДТЕК
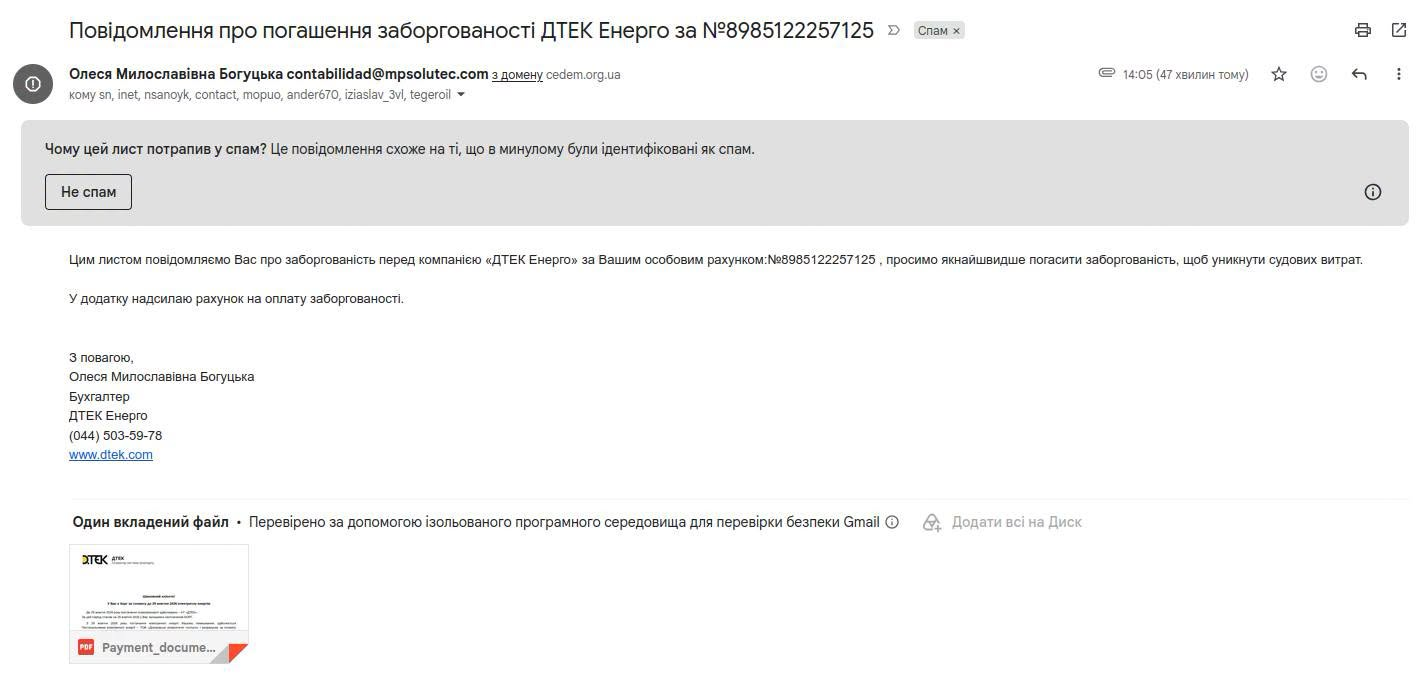
Інститут масової інформації отримав два електронні листи з вимогами погасити нібито наявну заборгованість перед компанією “ДТЕК Енерго”. В обох повідомленнях отримувачів просили якнайшвидше сплатити кошти, щоб уникнути судових витрат, і повідомляли про рахунок у вкладенні.
Перший лист надійшов о 13:02 до теки “Спам” з адреси Анжеліки Левівни Попудренко – [email protected]. У темі зазначено номер особового рахунку 63272671185185 та ГО “ІМІ”.
Другий лист надійшов о 14:06 до вхідних повідомлень через спільну поштову скриньку. Відправницею вказана Ілона Дмитрівна Ілляшенко, яка підписалася як бухгалтерка “ДТЕК Енерго”. У листі зазначено номер особового рахунку 637144662761575713, контактний телефон (044) 503-59-78 і сайт dtek.com. Повідомлення надіслали одразу кільком адресатам.
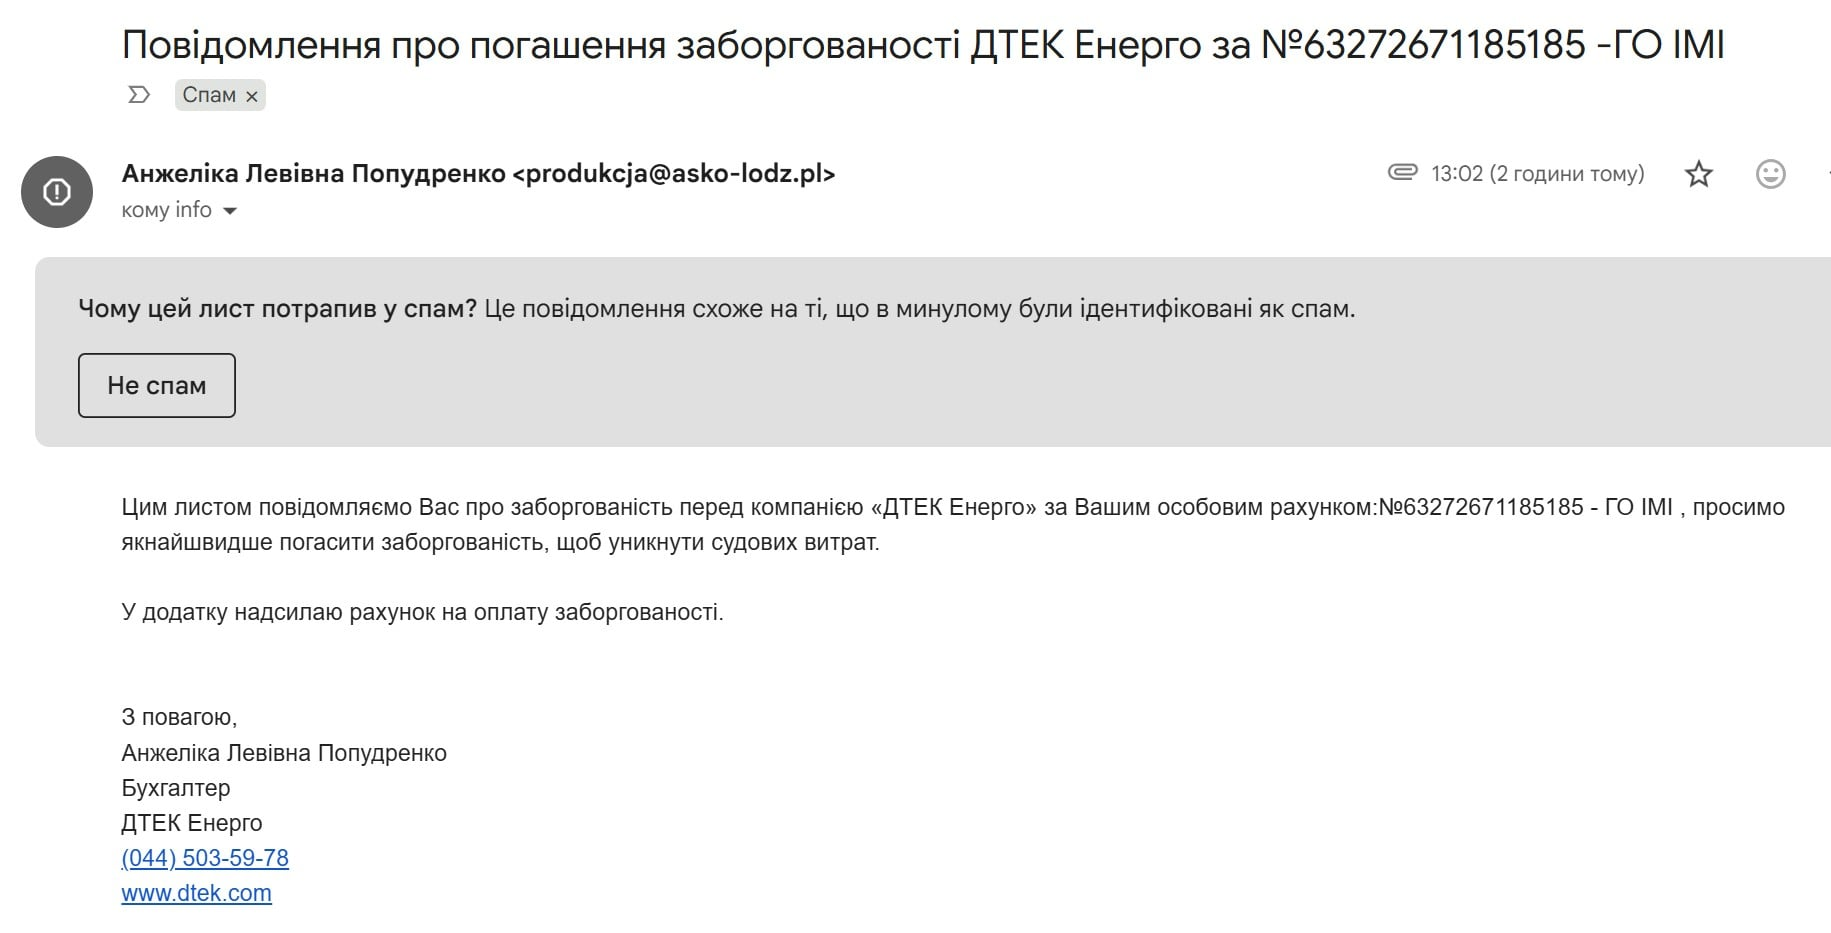
Листи підписані різними людьми та містять різні номери рахунків. Перший надійшов з домену asko-lodz.pl, який не відповідає домену ДТЕК, а другий містить підпис від імені працівниці компанії. Один лист поштовий сервіс автоматично зарахував до спаму, інший потрапив до вхідних.
Інститут масової інформації звернувся по додаткові коментарі до Групи ДТЕК.
Як повідомляв ІМІ, у лютому 2026 року шахраї розсилали фейкові листи від імені національної енергетичної компанії “Укренерго”.